18 May 2025
มาตรฐาน NIST ที่เกี่ยวกับ PQC
มาตรฐาน NIST (National Institute of Standards and Technology) ที่เกี่ยวข้องกับ Post-Quantum Cryptography (PQC) เป็นแนวทางสำคัญในการพัฒนาและปรับใช้อัลกอริทึมการเข้ารหัสที่ทนทานต่อการโจมตีจากคอมพิวเตอร์ควอนตัม ซึ่งอาจทำลายระบบเข้ารหัสแบบดั้งเดิม เช่น RSA และ ECC ได้ NIST ได้ดำเนินการโครงการ PQC Standardization เพื่อคัดเลือกและรับรองอัลกอริทึมที่ปลอดภัยสำหรับใช้ในอนาคต ต่อไปนี้คือรายละเอียดของมาตรฐาน NIST เกี่ยวกับ PQC รวมถึงอัลกอริทึมที่ได้รับการรับรองและแนวทางการใช้งาน:
ภาพรวมโครงการ PQC Standardization
- เริ่มต้น: NIST เริ่มโครงการในปี 2016 โดยเชิญชวนนักวิจัยและนักพัฒนาทั่วโลกส่งอัลกอริทึมที่ทนทานต่อควอนตัมเพื่อคัดเลือก
- เป้าหมาย: พัฒนามาตรฐานสำหรับอัลกอริทึม PQC ในสองประเภทหลัก
- Key Encapsulation Mechanism (KEM): สำหรับการแลกเปลี่ยนกุญแจอย่างปลอดภัย
- Digital Signature Algorithms: สำหรับการรับรองความถูกต้องและความสมบูรณ์ของข้อมูล
- กระบวนการ: ประกอบด้วย 3 รอบการคัดเลือก โดยรอบสุดท้ายสิ้นสุดในปี 2022 และมีการประกาศมาตรฐานแรกในปี 2024
- สถานะปัจจุบัน: NIST ได้เผยแพร่มาตรฐานแรกสำหรับ PQC ในเดือนสิงหาคม 2024 และกำลังพัฒนามาตรฐานเพิ่มเติมสำหรับอัลกอริทึมอื่น ๆ
มาตรฐาน NIST สำหรับ PQC
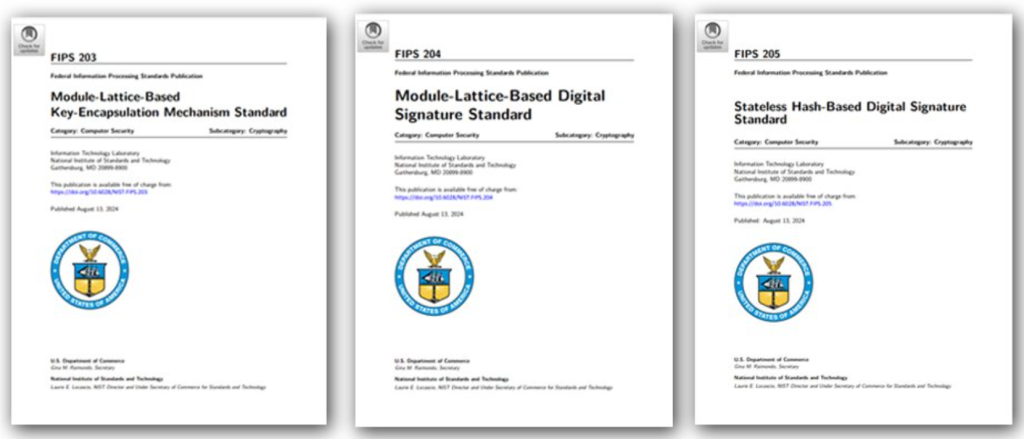
NIST ได้เผยแพร่มาตรฐานแรกในรูปแบบ Federal Information Processing Standards (FIPS) ซึ่งครอบคลุมอัลกอริทึมที่ได้รับการคัดเลือก ดังนี้:
- FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard (ML-KEM)
อัลกอริทึม: CRYSTALS-KYBER
• ประเภท: Key Encapsulation Mechanism (KEM)
• การใช้งาน: ใช้สำหรับการแลกเปลี่ยนกุญแจอย่างปลอดภัย เช่น การเข้ารหัสข้อมูลที่ส่งผ่านเครือข่ายหรือการสร้างเซสชันที่ปลอดภัย
ลักษณะเด่น
• Lattice-Based Cryptography ซึ่งทนทานต่อการโจมตีทั้งจากคอมพิวเตอร์ควอนตัมและคอมพิวเตอร์แบบดั้งเดิม
• มีประสิทธิภาพสูงในแง่ขนาดกุญแจและความเร็วในการคำนวณ
• เหมาะสำหรับการใช้งานทั่วไป เช่น TLS, VPN, และการเข้ารหัสข้อมูล
พารามิเตอร์
• ML-KEM-512: ระดับความปลอดภัยเทียบเท่า AES-128
• ML-KEM-768: ระดับความปลอดภัยเทียบเท่า AES-192
• ML-KEM-1024: ระดับความปลอดภัยเทียบเท่า AES-256
• ตัวอย่างการใช้งาน: การรักษาความปลอดภัยในโปรโตคอล HTTPS, การเข้ารหัสอีเมล, และการสื่อสารใน IoT - FIPS 204: Module-Lattice-Based Digital Signature Standard (ML-DSA)
• อัลกอริทึม: CRYSTALS-DILITHIUM
• ประเภท: Digital Signature
• การใช้งาน: ใช้สำหรับการตรวจสอบความถูกต้องและความสมบูรณ์ของข้อมูล เช่น การเซ็นเอกสารดิจิทัล, การยืนยันตัวตนในซอฟต์แวร์, และการรักษาความปลอดภัยในใบรับรองดิจิทัล
• ลักษณะเด่น:
• Lattice-Based Cryptography เช่นเดียวกับ ML-KEM
• ให้ความสมดุลระหว่างขนาดลายเซ็นและประสิทธิภาพการคำนวณ
• ออกแบบให้เหมาะกับการใช้งานที่ต้องการความปลอดภัยสูง เช่น ในระบบการเงินและหน่วยงานภาครัฐ
• พารามิเตอร์:
• ML-DSA-44: ระดับความปลอดภัยเทียบเท่า SHA-256
• ML-DSA-65: ระดับความปลอดภัยสูงขึ้น
• ML-DSA-87: ระดับความปลอดภัยสูงสุด
• ตัวอย่างการใช้งาน: การเซ็นใบรับรอง SSL/TLS, การยืนยันซอฟต์แวร์ในระบบปฏิบัติการ, และการรักษาความปลอดภัยในบล็อกเชน - FIPS 205: Stateless Hash-Based Digital Signature Standard (SLH-DSA)
• อัลกอริทึม: SPHINCS+
• ประเภท: Digital Signature
• การใช้งาน: ใช้ในกรณีที่ต้องการลายเซ็นดิจิทัลที่มีความน่าเชื่อถือสูง โดยเฉพาะในระบบที่ต้องการความมั่นใจในระยะยาว เช่น การเซ็นเอกสารทางกฎหมายหรือซอฟต์แวร์ที่ใช้งานยาวนาน
• ลักษณะเด่น:
• Hash-Based Cryptography ซึ่งมีความน่าเชื่อถือสูงและไม่ขึ้นอยู่กับปัญหาคณิตศาสตร์ที่ซับซ้อน (เช่น Lattice)
• เหมาะสำหรับการใช้งานที่ต้องการความปลอดภัยในระยะยาว เนื่องจากมีสมมติฐานทางคณิตศาสตร์ที่เรียบง่าย
• ขนาดลายเซ็นค่อนข้างใหญ่และการคำนวณช้ากว่า ML-DSA แต่ให้ความมั่นใจสูงในกรณีที่อัลกอริทึมอื่นอาจถูกโจมตีในอนาคต
• พารามิเตอร์:
• SLH-DSA-128s/f: ระดับความปลอดภัยเทียบเท่า AES-128 (ขนาดเล็กลง/เร็วขึ้น)
• SLH-DSA-192s/f: ระดับความปลอดภัยเทียบเท่า AES-192
• SLH-DSA-256s/f: ระดับความปลอดภัยเทียบเท่า AES-256
• ตัวอย่างการใช้งาน: การเซ็นเฟิร์มแวร์ในอุปกรณ์ IoT, การเซ็นเอกสารในระบบราชการ, และการรักษาความปลอดภัยในโครงสร้างพื้นฐานที่สำคัญ
อัลกอริทึมเพิ่มเติมที่อยู่ระหว่างการพิจารณา
นอกจากมาตรฐาน FIPS 203, 204 และ 205 แล้ว NIST ยังคัดเลือกอัลกอริทึมอื่น ๆ ในรอบที่ 4 และการคัดเลือกเพิ่มเติม ซึ่งคาดว่าจะได้รับการรับรองในอนาคต:
- HQC (Hamming Quasi-Cyclic):
• Code-Based Cryptography
• ได้รับการยอมรับเป็นอัลกอริทึม KEM เพิ่มเติมในร่าง SP 800-227 (เผยแพร่เมื่อวันที่ 13 สิงหาคม 2024)
• เหมาะสำหรับการใช้งานที่ต้องการความปลอดภัยสูงในระยะยาว เช่น การเข้ารหัสข้อมูลในระบบที่มีอายุการใช้งานยาว - อัลกอริทึมที่อยู่ระหว่างการประเมิน:
• BIKE, Classic McEliece, และ HQC (สำหรับ KEM)
• FALCON (สำหรับ Digital Signature)
• อัลกอริทึมเหล่านี้ยังไม่ได้รับการรับรองเป็น FIPS แต่มีศักยภาพในการใช้งานเฉพาะทาง เช่น การเข้ารหัสในระบบที่มีข้อจำกัดด้านทรัพยากร
เอกสารสนับสนุนและแนวทาง
NIST ได้เผยแพร่เอกสารเพิ่มเติมเพื่อสนับสนุนการนำ PQC ไปใช้: - NIST SP 800-227 (Guidelines for PQC Migration):
• ให้แนวทางสำหรับองค์กรในการย้ายไปสู่ PQC รวมถึง:
• การสำรวจโครงสร้างพื้นฐานด้านการเข้ารหัส (Cryptographic Inventory)
• การประเมินความเสี่ยงจากภัยคุกคามควอนตัม
• การวางแผนการย้าย (Migration Planning) และการใช้ Crypto-Agility
• อธิบายการรวม HQC เป็นอัลกอริทึม KEM เพิ่มเติม - NIST IR 8545 (Using PQC in VPNs):
• ให้คำแนะนำเกี่ยวกับการใช้ PQC ใน Virtual Private Networks (VPNs) รวมถึงโปรโตคอลที่เหมาะสม เช่น IPsec และ TLS - FIPS 180-4 และ FIPS 202:
• ระบุอัลกอริทึมแฮชที่ใช้ใน PQC เช่น SHA-3 และ SHAKE ซึ่งเป็นส่วนประกอบสำคัญของ ML-KEM, ML-DSA และ SLH-DSA
การใช้งานและความสำคัญ - อุตสาหกรรมที่ได้รับผลกระทบ:
• การเงิน: การปกป้องธุรกรรมออนไลน์และข้อมูลบัตรเครดิต
• การสื่อสาร: การรักษาความปลอดภัยของ TLS, VPN และการสื่อสาร 5G
• การแพทย์: การปกป้องข้อมูลสุขภาพที่ละเอียดอ่อน
• ภาครัฐ: การรักษาความปลอดภัยของข้อมูลลับและโครงสร้างพื้นฐานที่สำคัญ - ความท้าทาย:
• การย้ายไปสู่ PQC ต้องใช้เวลาและทรัพยากรในการปรับปรุงระบบที่มีอยู่
• ขนาดกุญแจและลายเซ็นของ PQC (โดยเฉพาะ SLH-DSA) อาจใหญ่กว่าอัลกอริทึมแบบดั้งเดิม ซึ่งอาจส่งผลต่อประสิทธิภาพในอุปกรณ์ที่มีข้อจำกัด - แนวทางปฏิบัติ:
• เริ่มต้นด้วยการสำรวจระบบเพื่อระบุอัลกอริทึมที่เปราะบาง
• ทดสอบและปรับใช้ PQC ในสภาพแวดล้อมที่ไม่สำคัญก่อน
• ใช้แนวทาง Crypto-Agility เพื่อให้สามารถเปลี่ยนอัลกอริทึมได้เมื่อมีภัยคุกคามใหม่
← กลับคลังข่าว